L'intégration d'agents IA gérés dans les opérations transforme la capacité exécutive des organisations. Cependant, pour exploiter pleinement leur potentiel sans introduire de risques incontrôlés, une gouvernance robuste et pragmatique est indispensable. Il ne s'agit pas seulement de conformité, mais de bâtir la confiance et d'assurer une performance fiable.
Ce cadre vous propose une approche structurée pour établir des contrôles clairs et des routines de supervision. En traduisant les principes de l'IA responsable en actions concrètes, vous pourrez intégrer les agents IA de Kaza avec assurance, garantissant la sécurité, l'auditabilité et la revue humaine nécessaire à chaque étape du workflow.
1. Établir les Couches de Gouvernance : Stratégique, Tactique et Opérationnelle
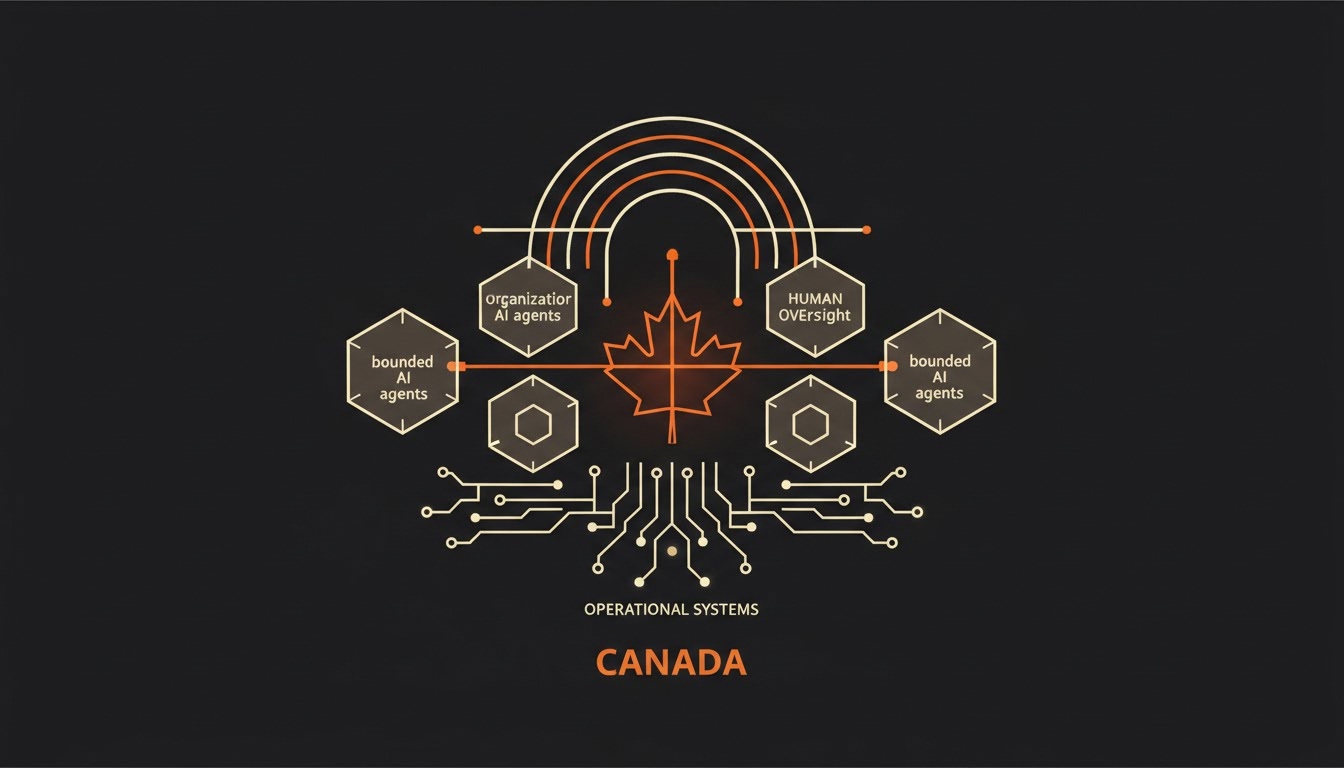
Pour une gouvernance efficace des agents IA, il est impératif de structurer les responsabilités en trois couches distinctes : stratégique, tactique et opérationnelle. Cette stratification assure que les décisions sont prises au bon niveau, alignant la vision globale avec l'exécution quotidienne. Le cadre NIST AI RMF [1] souligne l'importance de « GOVERN » (Gouverner) pour établir une culture de gestion des risques à l'échelle de l'organisation.
La couche stratégique définit la vision, les politiques et les principes éthiques de l'IA, souvent sous la direction de la haute direction. La couche tactique traduit ces principes en processus, standards et évaluations de risques pour des cas d'usage spécifiques. Enfin, la couche opérationnelle gère l'exécution quotidienne, la surveillance et l'intervention sur les agents IA gérés, assurant la conformité aux directives établies.
- Définir les rôles et responsabilités pour chaque couche.
- Établir des politiques d'utilisation des agents IA.
- Assurer l'alignement avec les objectifs d'affaires.
- Intégrer la gestion des risques IA dès la conception.
2. Définir les Droits de Décision et les Responsabilités Claires
La clarté des droits de décision est fondamentale pour éviter la confusion et garantir une intervention rapide et appropriée. Chaque décision, de l'approbation d'un nouveau workflow à la suspension d'un agent IA, doit être attribuée à un rôle ou une équipe spécifique. Cela inclut la définition des seuils d'escalade et des processus d'approbation pour les modifications significatives.
Il est crucial de distinguer les responsabilités d'approbation, de surveillance et d'intervention. Qui a le droit d'autoriser un agent IA à accéder à certaines données? Qui est responsable de la surveillance de sa performance et de la détection des dérives? Qui peut le désactiver en cas de problème? Ces questions doivent être explicitement répondues pour chaque agent IA et workflow automatisé.
- Attribuer la propriété des agents IA et des workflows.
- Établir des processus d'approbation pour les déploiements.
- Définir les seuils d'intervention humaine.
- Clarifier les rôles pour la gestion des incidents.
3. Mettre en Place des Contrôles Nommés et des Routines de Revue
Les principes de gouvernance doivent être traduits en contrôles opérationnels concrets et nommés, chacun associé à une routine de revue spécifique. Par exemple, un contrôle pourrait être « Vérification de la dérive du modèle » avec une routine de revue mensuelle des métriques de performance. Le cadre NIST AI RMF [1] met l'accent sur « MEASURE » (Mesurer) et « MANAGE » (Gérer) pour évaluer les risques et mettre en œuvre des mécanismes d'atténuation.
Ces routines doivent spécifier la fréquence, les indicateurs à surveiller, les outils utilisés et les parties responsables. L'auditabilité est essentielle : chaque action de l'agent IA, chaque intervention humaine et chaque revue doit laisser une trace. Cela permet non seulement de prouver la conformité, mais aussi d'apprendre et d'améliorer continuellement le système de gouvernance des agents IA gérés.
- Développer des contrôles spécifiques à chaque agent IA.
- Établir des routines de surveillance et d'audit.
- Mettre en œuvre des mécanismes d'alerte précoce.
- Documenter toutes les interventions et décisions.
4. Exigences d'Évidence et Cadence de Revue pour l'Auditabilité
La confiance dans les agents IA gérés repose sur la capacité à prouver leur fonctionnement conforme et sécurisé. Cela nécessite la collecte systématique d'évidences – journaux d'activités, rapports de performance, enregistrements des décisions, et preuves de revue humaine. Ces évidences sont cruciales pour l'auditabilité interne et externe, et pour répondre aux exigences réglementaires potentielles.
La cadence de revue doit être adaptée à la criticité et au risque du workflow. Les workflows à haut risque peuvent nécessiter des revues quotidiennes ou hebdomadaires, tandis que ceux à faible risque peuvent être revus mensuellement ou trimestriellement. Ces revues doivent évaluer la performance de l'agent, l'efficacité des contrôles et l'identification de nouvelles menaces ou opportunités d'amélioration.
- Collecter des journaux d'activités détaillés des agents IA.
- Générer des rapports de performance et de conformité.
- Archiver les preuves de revue humaine et d'approbation.
- Adapter la fréquence des revues au niveau de risque.
5. Intégrer la Supervision Humaine Responsable et l'Adaptabilité
Malgré l'autonomie des agents IA, la supervision humaine reste un pilier central de la gouvernance. Elle se manifeste par la revue des résultats, l'intervention en cas d'anomalie et la validation des ajustements. Le cadre NIST AI RMF [1] insiste sur « MAP » (Cartographier) les risques et les opportunités, ce qui inclut l'identification des points d'intervention humaine nécessaires pour la sécurité et l'éthique.
La gouvernance des agents IA gérés n'est pas statique; elle doit être adaptable et évolutive. À mesure que les agents apprennent et que les workflows évoluent, les contrôles et les routines de revue doivent être ajustés. Cette adaptabilité garantit que le cadre de gouvernance reste pertinent et efficace face aux changements technologiques et organisationnels, favorisant une amélioration continue.
- Définir les points d'intervention humaine dans le workflow.
- Former le personnel aux rôles de supervision des agents IA.
- Mettre en place un processus d'amélioration continue du cadre.
- Réévaluer régulièrement les risques et les contrôles.
La mise en place d'un cadre de gouvernance robuste pour les agents IA gérés est un investissement stratégique. En définissant clairement les couches de gouvernance, les droits de décision, les contrôles nommés et les routines de revue basées sur des preuves, vous transformez les principes abstraits de l'IA responsable en une réalité opérationnelle. Ce faisant, vous renforcez la confiance, assurez la conformité et maximisez la capacité exécutive de votre organisation.
Pour avancer, utilisez le chemin de décision et la grille de comparaison pour évaluer un workflow spécifique. Identifiez les contrôles nommés et les routines de revue nécessaires pour ce cas d'usage, en vous appuyant sur les principes du NIST AI RMF. Cette approche pragmatique vous permettra d'intégrer les agents IA de Kaza avec une assurance totale, en sachant que la sécurité et la supervision humaine sont intégrées au cœur de vos opérations.
Questions fréquentes
Comment distinguer un agent IA d'une simple automatisation pour la gouvernance?
Un agent IA géré possède une capacité d'apprentissage, d'adaptation et de prise de décision autonome, contrairement à une automatisation scriptée. Sa gouvernance doit donc inclure des contrôles sur la dérive du modèle, l'explicabilité des décisions et la supervision humaine pour les résultats non déterministes, ce qui est moins critique pour une automatisation simple.
Quels sont les risques principaux si ma gouvernance des agents IA est insuffisante?
Une gouvernance insuffisante peut entraîner des risques opérationnels (erreurs coûteuses, inefficacité), éthiques (biais, discrimination), de conformité (non-respect des réglementations sur les données), et de réputation. Sans contrôles clairs et supervision, les agents IA pourraient agir de manière imprévue, causant des dommages significatifs à l'organisation et à ses parties prenantes.
Comment puis-je intégrer la revue humaine dans un workflow automatisé par un agent IA?
Intégrez la revue humaine à des points critiques du workflow. Cela peut être avant l'exécution d'une action à fort impact, après la génération d'un résultat pour validation, ou en cas d'anomalie détectée par l'agent. Kaza conçoit des systèmes où ces points d'arrêt pour la revue humaine sont intégrés nativement, assurant une supervision responsable sans freiner l'efficacité.
Est-ce que le cadre de gouvernance doit être le même pour tous les agents IA?
Non, le cadre doit être adapté au niveau de risque et à la criticité de chaque agent IA et de son workflow. Un agent gérant des données financières sensibles nécessitera une gouvernance plus stricte (plus de contrôles, revues plus fréquentes) qu'un agent automatisant des tâches administratives à faible impact. L'approche doit être proportionnelle au risque.
Comment Kaza assure-t-elle l'auditabilité de ses agents IA gérés?
Kaza déploie des agents IA avec des capacités d'enregistrement détaillées de toutes leurs actions, décisions et interactions. Ces journaux d'audit sont structurés pour permettre une traçabilité complète, facilitant la revue, l'analyse des performances et la démonstration de la conformité aux contrôles établis. Cela assure une transparence essentielle pour la confiance opérationnelle.