L'intégration d'agents IA gérés dans vos opérations promet une capacité d'exécution accrue, mais elle exige un cadre de gouvernance rigoureux pour garantir la fiabilité, la sécurité et la conformité. Ce cadre ne doit pas être une entrave, mais un levier pour maximiser la valeur tout en maîtrisant les risques inhérents à l'autonomie des systèmes intelligents.
Pour les leaders opérationnels, la gouvernance des agents IA se traduit par la mise en place de contrôles concrets et de routines de surveillance. Il s'agit de s'assurer que chaque agent opère dans des limites définies, que ses actions sont traçables et que des mécanismes de revue humaine sont intégrés pour corriger les déviations et améliorer continuellement la performance.
Gouvernance par Couches: Définir les Niveaux de Contrôle
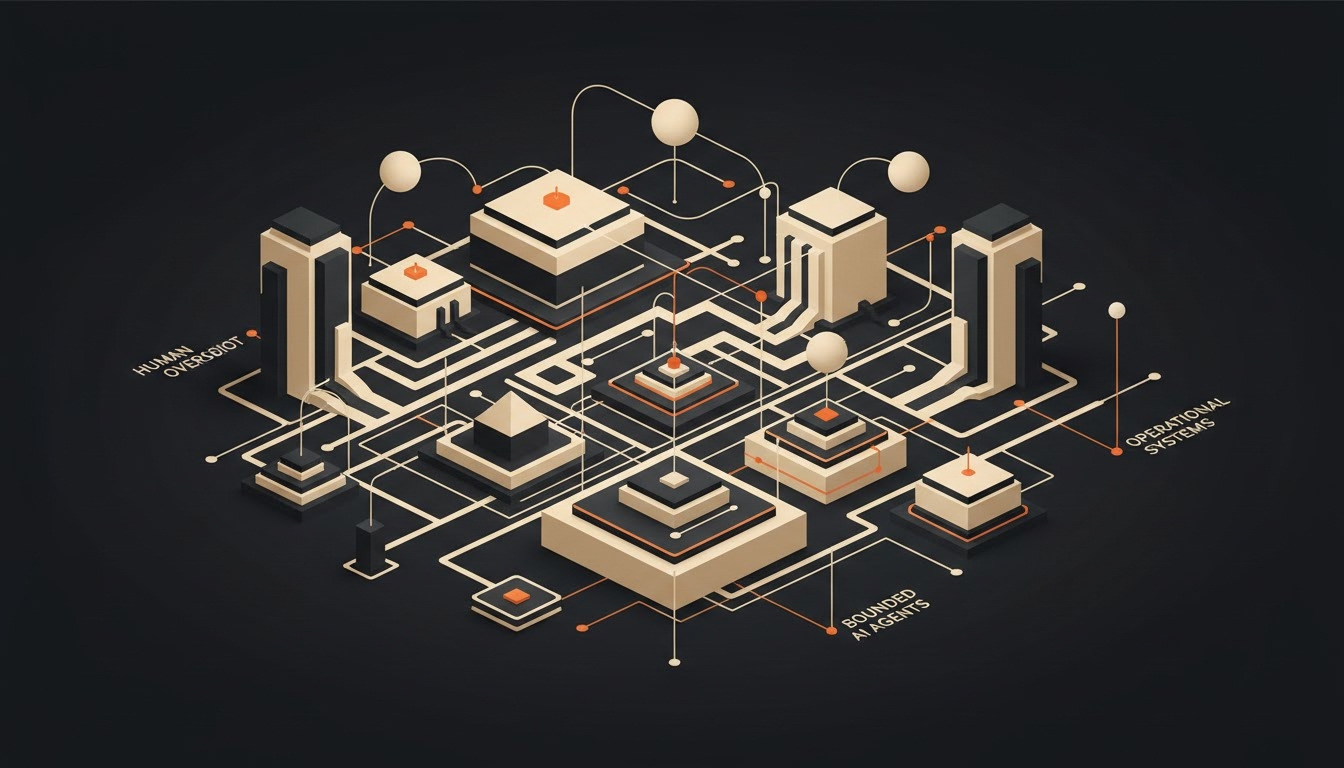
Une gouvernance efficace des agents IA nécessite une structure par couches, distinguant les responsabilités stratégiques, tactiques et opérationnelles. Cette approche assure que les décisions sont prises au niveau approprié, de la définition des objectifs globaux à l'exécution quotidienne des tâches. Elle clarifie qui est responsable de quoi, évitant ainsi les zones grises et les retards.
Les droits de décision doivent être explicitement attribués pour chaque couche. Au niveau stratégique, on définit les politiques d'utilisation de l'IA; au niveau tactique, on adapte ces politiques aux workflows spécifiques; et au niveau opérationnel, on supervise l'exécution et la performance des agents. Cette clarté est essentielle pour une intégration fluide et responsable des agents IA.
- Couche stratégique: Définition des politiques et principes d'IA.
- Couche tactique: Adaptation des politiques aux workflows, gestion des risques.
- Couche opérationnelle: Surveillance de l'exécution, gestion des incidents.
Accès et Autorisations: Maîtriser le Périmètre des Agents IA
Le contrôle de l'accès et des autorisations est fondamental pour sécuriser les opérations des agents IA. Chaque agent doit opérer avec le principe du moindre privilège, n'ayant accès qu'aux données et systèmes strictement nécessaires à sa fonction. Cela minimise les risques d'exfiltration de données ou d'actions non intentionnelles sur des systèmes critiques.
La mise en œuvre de contrôles d'accès granulaires implique de définir précisément les rôles et les permissions pour chaque agent IA, comme pour tout utilisateur humain. Des politiques de gestion des identités et des accès (IAM) doivent être appliquées et régulièrement révisées pour s'assurer que les autorisations restent alignées avec les besoins opérationnels et les exigences de sécurité.
- Principe du moindre privilège pour chaque agent IA.
- Définition précise des rôles et permissions d'accès.
- Révision régulière des politiques IAM pour les agents.
Auditabilité et Traçabilité: Bâtir la Confiance par la Preuve
L'auditabilité est la pierre angulaire de la confiance dans les systèmes d'agents IA. Chaque action, décision et interaction d'un agent doit être enregistrée de manière exhaustive et immuable. Cette traçabilité permet de comprendre "pourquoi" et "comment" une décision a été prise, facilitant les enquêtes en cas d'erreur ou de déviation par rapport aux objectifs.
Mettre en place des mécanismes de journalisation robustes est crucial. Ces journaux doivent capturer non seulement les résultats finaux, mais aussi les étapes intermédiaires, les données d'entrée et les modèles utilisés. Cela fournit les preuves nécessaires pour les audits internes, la conformité réglementaire et l'amélioration continue des performances des agents IA.
- Journalisation exhaustive de toutes les actions et décisions de l'agent.
- Enregistrement des données d'entrée, étapes intermédiaires et modèles.
- Preuves pour audits, conformité et amélioration continue.
Revue Humaine et Boucles de Rétroaction: Assurer la Qualité Continue
Malgré l'autonomie des agents IA, la revue humaine reste indispensable pour garantir la qualité et la fiabilité des opérations. Des points de contrôle réguliers doivent être établis où des experts humains examinent les performances des agents, valident les décisions critiques et identifient les cas limites ou les dérives inattendues. Ceci est particulièrement vrai pour les agents qui gèrent des workflows complexes.
Ces boucles de rétroaction permettent d'ajuster les paramètres des agents, de raffiner leurs modèles et d'améliorer leurs capacités au fil du temps. La norme NIST AI RMF [1] souligne l'importance de ces fonctions de "MEASURE" et "MANAGE" pour incorporer la confiance dans le cycle de vie de l'IA. C'est un processus continu d'apprentissage et d'adaptation.
- Points de contrôle humains pour valider les décisions critiques.
- Identification des dérives et des cas limites par des experts.
- Ajustement des paramètres et raffinage des modèles via rétroaction.
Cadence de Revue et Preuves: Maintenir la Conformité et la Performance
La cadence de revue des agents IA doit être adaptée à la criticité du workflow et à la volatilité de l'environnement opérationnel. Pour les processus à faible risque, une revue trimestrielle peut suffire, tandis que les opérations à haut risque peuvent exiger une surveillance et une revue quotidienne. Cette adaptation garantit que les ressources sont allouées efficacement sans compromettre la sécurité.
Chaque revue doit s'appuyer sur des preuves tangibles issues des systèmes de traçabilité et d'audit. Ces preuves incluent les journaux d'activité, les rapports de performance, les alertes d'exception et les validations humaines. La documentation de ces revues et de leurs conclusions est essentielle pour démontrer la conformité et l'engagement envers une gouvernance responsable des agents IA.
- Cadence de revue adaptée à la criticité et à la volatilité.
- Revues basées sur des preuves tangibles (journaux, rapports).
- Documentation des revues pour conformité et responsabilité.
La mise en place d'un cadre de gouvernance robuste pour les agents IA n'est pas une option, mais une nécessité pour toute organisation cherchant à optimiser ses opérations avec ces technologies. En traduisant les principes de gouvernance en contrôles nommés et en routines opérationnelles responsables, vous construisez une fondation solide pour des déploiements fiables et évolutifs.
Ce cadre, articulé autour de couches de contrôle, de droits de décision clairs, d'une auditabilité rigoureuse et d'une revue humaine systématique, permet de maîtriser les risques tout en tirant pleinement parti de la capacité d'exécution des agents IA. Adoptez une approche pragmatique et évolutive, en alignant l'intensité de la gouvernance sur la criticité de chaque workflow.
Questions fréquentes
Comment distinguer la gouvernance d'un agent IA de celle d'une automatisation simple?
La gouvernance d'un agent IA est plus complexe car elle doit gérer l'autonomie et l'adaptabilité. Contrairement à une automatisation scriptée, un agent IA prend des décisions basées sur des données changeantes, ce qui exige des contrôles sur son apprentissage, ses biais potentiels et ses limites d'action. La revue humaine est plus axée sur l'intention et les résultats inattendus.
Qu'est-ce qu'un "kill switch" pour un agent IA et est-ce toujours nécessaire?
Un "kill switch" est un mécanisme permettant d'arrêter immédiatement un agent IA en cas de comportement imprévu ou dangereux. Il est fortement recommandé, voire essentiel, pour les agents opérant dans des environnements critiques ou manipulant des données sensibles. Sa présence assure une capacité de réaction rapide en cas de défaillance ou de dérive.
Comment les petites et moyennes entreprises peuvent-elles mettre en œuvre une gouvernance d'agents IA sans surcharger leurs équipes?
Les PME peuvent adopter une approche progressive, en se concentrant d'abord sur les agents gérant les workflows les plus critiques. Elles peuvent utiliser des cadres simplifiés, automatiser la collecte de preuves et s'appuyer sur des fournisseurs d'agents gérés comme Kaza, qui intègrent la gouvernance dès la conception, réduisant ainsi la charge interne.
Quel rôle joue la norme NIST AI RMF dans la gouvernance des agents IA?
Le NIST AI RMF [1] est un cadre volontaire qui aide à intégrer la confiance dans les systèmes d'IA. Il propose des fonctions clés comme GOVERN, MAP, MEASURE et MANAGE. Bien que volontaire, il offre une structure solide pour évaluer et améliorer la gouvernance des agents IA, en se concentrant sur la gestion des risques et l'éthique.
Comment s'assurer que les agents IA respectent la confidentialité des données?
Pour garantir la confidentialité, les agents IA doivent être conçus avec des principes de "privacy by design". Cela inclut l'anonymisation des données, le chiffrement, le contrôle d'accès granulaire et la limitation de la collecte aux seules informations nécessaires. Des audits réguliers des accès et des traitements de données par les agents sont également cruciaux.