La mise en œuvre d'agents IA gérés exige une gouvernance responsable, particulièrement dans le contexte canadien. Les leaders en TI, données et sécurité doivent naviguer entre les cadres volontaires et les exigences légales, assurant que l'innovation s'aligne sur la confiance et la sécurité opérationnelle. Cet article fournit une feuille de route pour une intégration pragmatique et conforme.
Comprendre la portée des directives est crucial : les orientations publiques ne sont pas des lois universelles pour le secteur privé. Nous allons explorer les pratiques de gouvernance réutilisables, clarifier les distinctions de portée et définir la limite des conseils juridiques, vous aidant à établir un système robuste pour vos agents IA.
Distinguer les Cadres de Gouvernance : Volontaire vs. Légal
Il est essentiel de comprendre que la plupart des cadres de gouvernance de l'IA, comme le NIST AI Risk Management Framework (AI RMF) [1], sont des lignes directrices volontaires. Ils visent à aider les organisations à intégrer la confiance dans leurs systèmes d'IA, mais ne constituent pas des obligations légales universelles pour le secteur privé au Canada. Leur adoption est une décision stratégique pour renforcer la responsabilité.
Les entreprises doivent évaluer comment ces cadres volontaires s'alignent avec leurs propres impératifs commerciaux et éthiques, ainsi qu'avec les lois existantes ou émergentes. Par exemple, la LPRPDE impose déjà des exigences strictes en matière de protection des renseignements personnels. L'intégration d'agents IA gérés doit donc respecter ces lois, tout en tirant parti des meilleures pratiques proposées par les cadres volontaires.
- Les cadres comme le NIST AI RMF sont volontaires [1].
- Les directives publiques ne sont pas des lois privées.
- La LPRPDE s'applique aux données personnelles.
Établir des Pratiques de Gouvernance Réutilisables pour les Agents IA
Pour une gouvernance efficace des agents IA, il est crucial d'implémenter des pratiques réutilisables qui couvrent l'ensemble du cycle de vie. Cela inclut la définition claire des rôles et responsabilités, l'établissement de politiques d'accès aux données, et la mise en place de mécanismes de surveillance continue. Ces pratiques doivent être adaptables aux différents types d'agents IA et à l'évolution des workflows.
Une approche systématique permet de garantir que chaque agent IA géré, qu'il s'agisse d'une automatisation simple ou d'un système décisionnel complexe, est soumis aux mêmes standards de diligence. Cela inclut la documentation des décisions prises par l'IA, la traçabilité des données utilisées et la capacité à intervenir manuellement. Kaza aide à intégrer ces pratiques dans vos opérations quotidiennes.
- Définir rôles et responsabilités.
- Établir politiques d'accès aux données.
- Mettre en place une surveillance continue.
Gérer l'Accès, la Surveillance et l'Auditabilité des Agents IA
L'accès aux agents IA et aux données qu'ils traitent doit être strictement contrôlé. Des mécanismes de surveillance robustes sont nécessaires pour détecter les anomalies, les biais potentiels ou les performances dégradées. L'auditabilité, ou la capacité de retracer chaque action et décision d'un agent IA, est fondamentale pour la responsabilité et la conformité, surtout dans les workflows critiques.
Pour les agents IA gérés, cela signifie des journaux d'activité détaillés, des tableaux de bord de performance en temps réel, et des procédures d'examen régulières par des humains. Ces éléments permettent non seulement de vérifier la conformité, mais aussi d'améliorer continuellement l'efficacité et la fiabilité des agents IA, renforçant ainsi la confiance dans leur operational capacity.
- Contrôle strict de l'accès aux agents IA.
- Surveillance continue pour détecter anomalies.
- Auditabilité complète des actions de l'IA.
Définir la Limite de l'Avis Juridique et la Responsabilité Humaine
Il est impératif de distinguer les conseils en gouvernance de l'IA des avis juridiques. Cet article fournit des orientations pratiques pour la mise en œuvre, mais ne constitue pas un conseil juridique. Les organisations doivent consulter des experts juridiques pour évaluer leurs obligations spécifiques et s'assurer de la conformité avec les lois applicables au Canada, notamment en matière de protection des données et de droits humains.
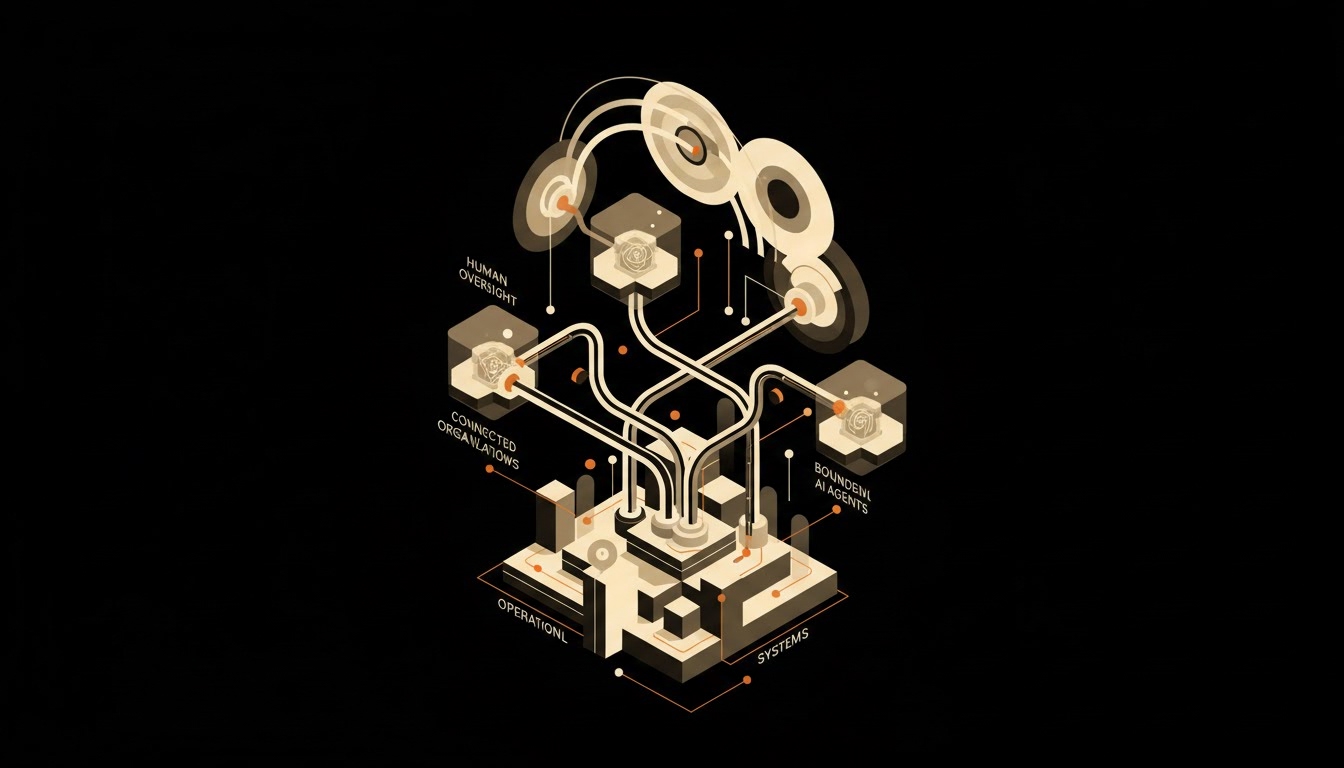
La responsabilité finale des actions des agents IA gérés incombe toujours à l'organisation et aux humains qui les supervisent. La revue humaine est une composante non négociable de la gouvernance responsable, surtout pour les décisions à fort impact. Kaza conçoit des systèmes où le human review est intégré aux workflows, permettant une intervention et une approbation claires.
- Les conseils en gouvernance ne sont pas des avis juridiques.
- Consultez des experts juridiques pour la conformité.
- La responsabilité finale incombe aux humains.
Intégrer les Principes du NIST AI RMF dans les Opérations d'Agents IA
Le NIST AI RMF [1] propose quatre fonctions clés : GOVERN, MAP, MEASURE, et MANAGE. Ces fonctions peuvent être intégrées de manière pragmatique dans le déploiement de managed AI agents. GOVERN implique d'établir une culture de risque et de responsabilité. MAP identifie les risques et les impacts des agents IA. MEASURE évalue la performance et les risques de manière continue. MANAGE met en œuvre des stratégies pour atténuer les risques.
En appliquant ces principes, vous pouvez créer un cadre de gouvernance dynamique qui évolue avec vos agents IA. Par exemple, la fonction MEASURE peut impliquer la surveillance des métriques de performance et des biais, tandis que MANAGE peut inclure l'ajustement des paramètres des agents IA ou l'escalade vers le human review. Cette approche garantit une gestion proactive des risques et une amélioration continue de l'operational capacity.
- GOVERN: culture de risque et responsabilité.
- MAP: identifier risques et impacts des agents IA.
- MEASURE: évaluer performance et risques.
- MANAGE: atténuer les risques identifiés.
Pour progresser avec la gouvernance responsable de l'IA au Canada, votre prochaine décision est d'évaluer l'impact et l'autonomie de vos agents IA actuels ou futurs. Si vos agents prennent des décisions autonomes dans des workflows critiques, un cadre de gouvernance robuste intégrant la revue humaine et l'auditabilité est impératif.
Si vous observez que vos agents IA se limitent à des tâches répétitives sans impact majeur, une gouvernance plus légère axée sur la performance peut suffire. Cependant, toute augmentation de l'autonomie ou de l'impact sur les données sensibles devrait vous inciter à renforcer votre cadre de gouvernance, en vous appuyant sur des principes comme ceux du NIST AI RMF [1].
Questions fréquentes
Comment les directives publiques canadiennes sur l'IA affectent-elles mon entreprise privée?
Les directives publiques, comme celles du gouvernement du Canada, sont principalement des cadres volontaires ou des lignes directrices pour le secteur public. Elles ne constituent pas directement des lois pour les entreprises privées. Cependant, elles peuvent influencer les attentes du public et l'évolution future de la réglementation, rendant leur considération pertinente pour une stratégie proactive de gouvernance.
Qu'est-ce qu'une « revue humaine » efficace pour les agents IA gérés?
Une revue humaine efficace implique des points de contrôle clairs où des opérateurs qualifiés examinent les décisions ou les sorties critiques des agents IA avant leur exécution ou leur finalisation. Cela peut inclure la validation des recommandations, la correction des erreurs détectées, ou l'approbation finale des actions à fort impact. L'objectif est d'assurer la responsabilité et de prévenir les conséquences indésirables.
Comment puis-je prouver l'auditabilité de mes agents IA en cas de problème?
Pour prouver l'auditabilité, vous devez maintenir des journaux d'activité détaillés pour chaque agent IA. Ces journaux devraient enregistrer les entrées, les sorties, les décisions prises, les modèles utilisés et les interventions humaines. Un système de traçabilité complet permet de reconstituer le cheminement de toute décision, ce qui est crucial pour les enquêtes, la conformité et l'amélioration continue.
Quelle preuve faut-il conserver pour justifier ce choix?
Conservez l’échantillon de cas, les hypothèses du flux, le seuil de revue humaine, le propriétaire de la décision et le résultat observé. Ces éléments permettent de vérifier le choix et de le modifier si le contexte opérationnel change.
Quelle est la différence entre un agent IA et une automatisation simple en termes de gouvernance?
Un agent IA, surtout un agent géré, implique souvent une capacité de décision autonome, d'apprentissage et d'adaptation, ce qui exige une gouvernance plus complexe axée sur les biais, l'explicabilité et la revue humaine. Une automatisation simple suit des règles prédéfinies sans autonomie décisionnelle significative, nécessitant une gouvernance plus axée sur la validation des règles et la fiabilité de l'exécution.