L'intégration d'agents IA dans les opérations transforme la capacité d'exécution, mais soulève des questions fondamentales de gouvernance. Pour les leaders opérationnels, il ne s'agit pas seulement de comprendre les principes, mais de les traduire en actions concrètes : des contrôles nommés, des droits de décision clairs et des routines de revue responsables qui garantissent la fiabilité et la conformité.
Ce guide propose un cadre pratique pour concevoir votre gouvernance des agents IA, en distinguant les modèles de déploiement et en détaillant les couches de supervision nécessaires. Nous aborderons comment établir des preuves et une cadence de revue, assurant ainsi que vos agents IA ajoutent une capacité opérationnelle prévisible et digne de confiance.
1. Distinguer les Modèles de Déploiement pour une Gouvernance Adaptée
La première étape pour un cadre de gouvernance efficace est de reconnaître que les exigences varient considérablement selon le modèle de déploiement de l'agent IA. Un agent développé en interne exige une supervision approfondie du code et de l'infrastructure, tandis qu'un agent géré par un tiers (comme Kaza) déplace le focus vers la supervision des résultats et la conformité du service.
Comprendre ces distinctions permet d'allouer les ressources de gouvernance de manière stratégique. Pour les agents gérés, l'accent est mis sur la définition des attentes, la validation des preuves de performance et la gestion des exceptions, plutôt que sur la supervision technique directe du développement de l'agent lui-même.
- Développement Interne: Contrôle total, responsabilité totale.
- Plateforme (PaaS/SaaS): Contrôle partagé, focus sur l'usage.
- Agents Managés: Délégation de l'exécution, focus sur les résultats.
2. Établir des Couches de Gouvernance et des Droits de Décision Clairs
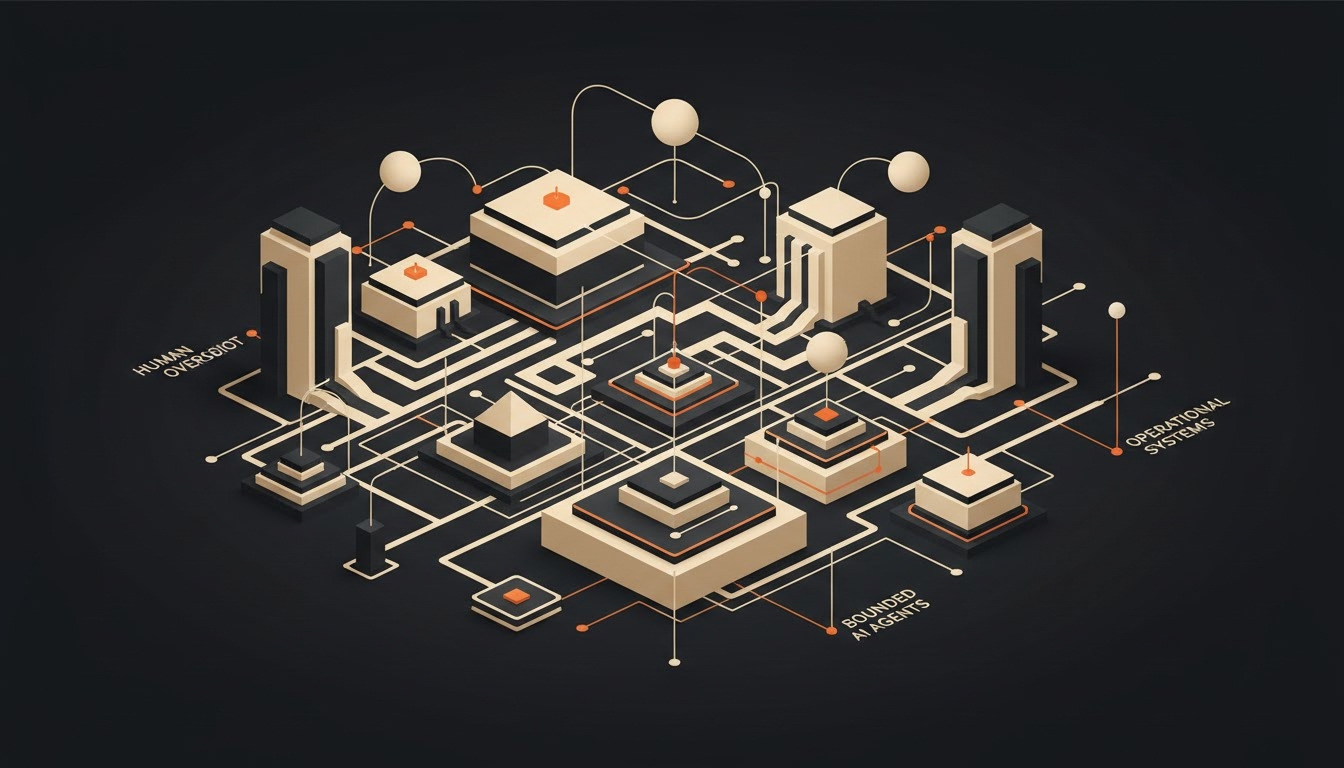
Un cadre de gouvernance robuste repose sur des couches de supervision bien définies, chacune avec des droits de décision spécifiques. Au niveau stratégique, les leaders définissent la vision et les politiques. Au niveau tactique, les gestionnaires opérationnels traduisent ces politiques en processus, tandis qu'au niveau opérationnel, les équipes supervisent l'exécution quotidienne et les exceptions.
Chaque couche doit savoir qui est responsable de quoi. Par exemple, l'approbation d'un nouveau workflow automatisé par un agent IA peut nécessiter une validation stratégique, tandis que la gestion d'une exception quotidienne relève de l'équipe opérationnelle. Ces droits de décision doivent être documentés et communiqués pour éviter toute ambiguïté.
- Niveau Stratégique: Définition des politiques et de la vision.
- Niveau Tactique: Traduction des politiques en processus.
- Niveau Opérationnel: Supervision de l'exécution et gestion des exceptions.
3. Mettre en Œuvre des Contrôles Nommés et des Routines Responsables
Pour traduire les principes en pratique, il est crucial de nommer des contrôles spécifiques et d'établir des routines opérationnelles. Par exemple, un contrôle nommé pourrait être « Revue mensuelle des écarts de performance de l'agent de traitement des commandes », avec une routine associée de génération de rapport et d'analyse par le chef d'équipe. Un autre pourrait être « Approbation humaine pour les transactions dépassant 500 $ ».
Ces contrôles et routines doivent couvrir l'ensemble du cycle de vie de l'agent IA : de la conception initiale et l'évaluation des risques, à la surveillance en production, la gestion des incidents, et la mise hors service. L'objectif est de s'assurer que chaque action de l'agent est traçable, révisable et alignée sur les objectifs opérationnels et éthiques de l'organisation.
- Contrôle: "Approbation humaine pour paiements > 500 $."
- Routine: "Revue trimestrielle des biais par le comité éthique IA."
- Couverture: Conception, déploiement, surveillance, mise hors service.
4. Établir des Preuves et une Cadence de Revue pour l'Auditabilité
L'auditabilité est fondamentale pour la confiance et la conformité. Chaque décision et action d'un agent IA doit laisser une trace, une preuve. Cela inclut les journaux d'activité des agents, les enregistrements des interventions humaines (human review), les résultats des tests de performance et de robustesse, et les rapports de conformité. Ces preuves sont essentielles pour démontrer la diligence raisonnable.
La cadence de revue doit être adaptée au niveau de risque et à la criticité de l'agent. Les agents gérant des opérations critiques pourraient nécessiter des revues quotidiennes ou hebdomadaires, tandis que d'autres pourraient être revus mensuellement ou trimestriellement. Ces revues doivent être menées par les parties prenantes appropriées, avec des actions correctives documentées et suivies.
- Preuves: Journaux d'activité, interventions humaines, rapports de performance.
- Cadence: Adaptée au risque (quotidienne, hebdomadaire, mensuelle, trimestrielle).
- Responsabilité: Parties prenantes appropriées, actions correctives suivies.
5. Intégrer le Cadre NIST AI RMF : GOUVERNER, CARTOGRAPHIER, MESURER, GÉRER
Le Cadre de gestion des risques de l'IA du NIST (AI RMF) offre une structure volontaire pour intégrer la fiabilité dans les systèmes d'IA [1]. Il se décline en quatre fonctions clés : GOUVERNER (établir les politiques), CARTOGRAPHIER (identifier les risques), MESURER (quantifier les risques et performances), et GÉRER (atténuer les risques). Même pour les agents IA gérés, ces fonctions sont pertinentes.
Pour un agent géré, GOUVERNER implique de définir les attentes avec le fournisseur. CARTOGRAPHIER consiste à évaluer les risques liés à l'intégration et à l'usage. MESURER se traduit par la validation des rapports de performance du fournisseur. GÉRER, c'est mettre en place des plans d'urgence et des processus de résolution des problèmes. Ce cadre fournit une approche systématique, peu importe le modèle de déploiement.
- GOUVERNER: Définir politiques et attentes.
- CARTOGRAPHIER: Identifier les risques spécifiques à l'IA.
- MESURER: Évaluer les performances et les risques.
- GÉRER: Atténuer les risques et assurer la résilience.
La conception d'un cadre de gouvernance pour les agents IA n'est pas une tâche ponctuelle, mais un engagement continu. En distinguant les modèles de déploiement, en établissant des couches de gouvernance claires, en nommant des contrôles précis et en définissant des routines de revue, vous transformez les principes abstraits en une capacité opérationnelle fiable et auditable.
Ce cadre doit être dynamique, s'adaptant aux évolutions technologiques et réglementaires. En vous appuyant sur des outils comme le NIST AI RMF et en intégrant la revue humaine comme un pilier central, vous assurez que vos agents IA soutiennent vos objectifs opérationnels avec confiance et responsabilité.
Questions fréquentes
Quelle est la différence entre un agent IA et une automatisation simple en termes de gouvernance?
Un agent IA possède une capacité d'apprentissage et d'adaptation, introduisant des risques d'imprévisibilité et de biais. Une automatisation simple suit des règles fixes. La gouvernance des agents IA doit donc inclure des contrôles pour la surveillance de l'apprentissage, la détection des dérives et la supervision humaine adaptative, ce qui est moins critique pour une automatisation rigide.
Comment s'assurer de la conformité réglementaire avec les agents IA, surtout au Québec?
La conformité exige d'intégrer les exigences réglementaires (ex: protection des données personnelles) dès la conception de l'agent. Cela inclut des audits réguliers, la documentation des décisions de l'agent, et la mise en place de processus de revue humaine pour les situations à haut risque. Collaborez avec des experts juridiques pour interpréter les lois locales et les traduire en contrôles opérationnels.
Quel rôle joue la revue humaine (human review) dans un cadre de gouvernance d'agents IA?
La revue humaine est un contrôle essentiel. Elle sert à valider les décisions critiques des agents, à corriger les erreurs, à identifier les biais émergents et à fournir des données pour l'amélioration continue. Son rôle doit être clairement défini, avec des seuils d'intervention et des protocoles d'escalade, assurant que l'humain reste en boucle pour les tâches à fort impact.
Comment mesurer l'efficacité de mon cadre de gouvernance des agents IA?
Mesurez l'efficacité par des indicateurs clés comme le taux d'erreurs des agents, le nombre d'incidents de conformité, le temps de résolution des problèmes, et la satisfaction des utilisateurs. Évaluez également la clarté des droits de décision et la ponctualité des revues. Des audits internes réguliers et des boucles de rétroaction continues sont essentiels pour l'amélioration.
Comment gérer le changement organisationnel lié à l'introduction d'agents IA et leur gouvernance?
La gestion du changement est cruciale. Impliquez les parties prenantes dès le début, communiquez clairement les bénéfices et les nouvelles responsabilités. Offrez de la formation sur les agents IA et les nouvelles routines de gouvernance. Mettez en place un support continu et célébrez les succès pour favoriser l'adoption et l'adaptation aux nouvelles méthodes de travail.